
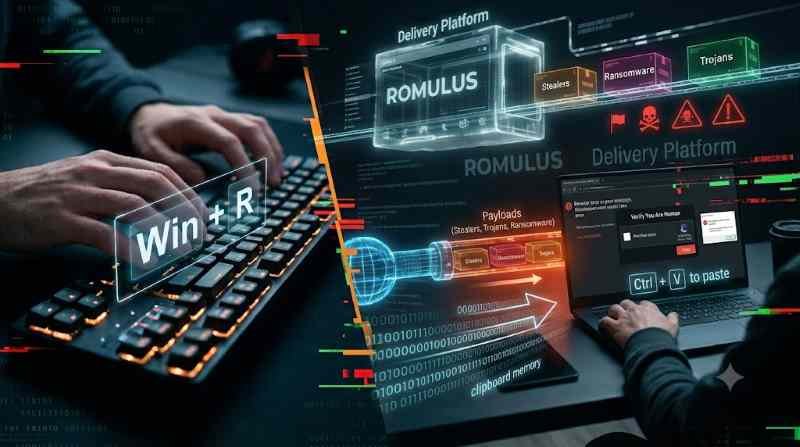
नई दिल्ली, 21 अक्तूबर, 2026ः साइबर सुरक्षा विशेषज्ञों ने ROMULUS नामक एक नए और चालाक मालवेयर अभियान को लेकर चेतावनी जारी की है। इसमें हैकर्स सीधे कंपनियों के सिस्टम में सेंध लगाने के बजाय ‘ClickFix’ नाम की मनोवैज्ञानिक चाल का इस्तेमाल कर रहे हैं, जिससे कर्मचारी खुद अपने हाथों से अपने कंप्यूटर में वायरस इंस्टॉल कर बैठते हैं।
यह धोखाधड़ी कैसे होती है?
- फर्जी एरर का झांसा: यूजर इंटरनेट पर काम करते समय किसी प्रभावित या फर्जी वेबसाइट पर पहुंचता है, जहां स्क्रीन पर अचानक एक अलर्ट आता है। यह अलर्ट आमतौर पर किसी सामान्य CAPTCHA (“साबित करें कि आप इंसान हैं”) या गूगल मीट/ब्राउज़र अपडेट जैसा दिखता है।
- छिपा हुआ कोड: वेबसाइट यूजर को “Fix Error” (एरर ठीक करें) बटन दबाने को कहती है। इस पर क्लिक करते ही बैकग्राउंड में एक खतरनाक कमांड यूजर के क्लिपबोर्ड पर कॉपी हो जाता है।
- खुद यूजर द्वारा वायरस सक्रिय करना: इसके बाद स्क्रीन पर निर्देश दिया जाता है कि कीबोर्ड पर
Win + Rदबाएं और कॉपी किया गया कोड पेस्ट (Ctrl + V) करके Enter दबाएं। चूंकि यह काम कंपनी का अधिकृत कर्मचारी खुद करता है, इसलिए कंप्यूटर का सुरक्षा सिस्टम (एंटीवायरस) इसे हमला न मानकर सामान्य काम समझ लेता है।
सुरक्षा स्कैनर्स को चकमा देने की तकनीक
शोधकर्ताओं के अनुसार, हमलावर मालवेयर फाइल के साइज को जानबूझकर बढ़ाकर 800 MB से ज्यादा कर देते हैं। अधिकांश ऑटोमेटेड एंटीवायरस स्कैनर्स कंप्यूटर की स्पीड बनाए रखने के लिए बहुत बड़ी फाइलों की डीप स्कैनिंग छोड़ देते हैं। इस वजह से यह बिना पकड़े गए सिस्टम में घुस जाता है और पासवर्ड चुराने, डेटा लीक करने या कंप्यूटर को लॉक (रैनसमवेयर) करने का काम करता है।
कठिन तकनीकी शब्दों का सरल अर्थ
- ClickFix (क्लिक-फिक्स): यह सोशल इंजीनियरिंग (दिमागी फरेब) का एक तरीका है, जिसमें यूजर को फर्जी एरर दिखाकर उसी से अपने सिस्टम में खतरनाक कमांड चलवाई जाती है।
- Delivery Platform (डिलीवरी प्लेटफॉर्म): हैकर्स का वह बैकएंड सर्वर ढांचा, जिसकी मदद से वे टारगेट कंप्यूटर तक अलग-अलग तरह के मालवेयर पहुंचाते हैं।
- Multi-Payload (मल्टी-पेलोड): एक ऐसा सिस्टम जो अलग-अलग उद्देश्यों के लिए कई तरह के वायरस (जैसे पासवर्ड चुराने वाले, सिस्टम लॉक करने वाले) भेज सकता है।
- File Bloating (फाइल ब्लोटिंग): किसी वायरस फाइल में फिजूल का डेटा भरकर उसका साइज जानबूझकर बहुत बड़ा (जैसे 800+ MB) कर देना, ताकि एंटीवायरस उसे स्कैन किए बिना छोड़ दे।
- Clipboard (क्लिपबोर्ड): कंप्यूटर की वह अस्थायी मेमोरी, जहां आपके द्वारा ‘Copy’ किया गया टेक्स्ट या डेटा तब तक रहता है जब तक आप उसे कहीं ‘Paste’ न कर दें।
- Ransomware (रैनसमवेयर): ऐसा खतरनाक वायरस जो कंप्यूटर की फाइलों को लॉक कर देता है और उन्हें खोलने के बदले फिरौती की मांग करता है।
सुरक्षित रहने के उपाय
- कॉपी किए गए कोड को कभी रन न करें: कोई भी असली वेबसाइट, CAPTCHA या सॉफ्टवेयर एरर ठीक करने के लिए आपसे टर्मिनल या Run प्रॉम्प्ट (
Win + R) खोलने को नहीं कहता। - पॉप-अप चेतावनियों से सतर्क रहें: अचानक आने वाले ब्राउज़र अपडेट या एरर मैसेज पर तुरंत क्लिक करने से बचें।
- आईटी टीम को तुरंत बताएं: यदि गलती से किसी अनजान वेबपेज से कोई स्क्रिप्ट रन हो जाए, तो तुरंत अपने संस्थान की आईटी या सुरक्षा टीम को सूचित करें।